MALWARE
344 articulos publicados en Ciberseguridad
◈
◢ MALWARE ◣
Tina Peters, a través de su abogado, se aleja de su papel formal en las elecciones del condado de Shasta.
2 de septiembre de 2026
◢ MALWARE ◣
⚡ Resumen Semanal: Proxy Espía Chino, Agentes de IA Desviados, Puertas Traseras en Routers y Más
1 de septiembre de 2026
◈
◢ MALWARE ◣
Berlín no pagará al grupo de extorsión que reclama el robo de datos.
31 de agosto de 2026
◈
◢ MALWARE ◣
Vulnerabilidades críticas en Xiiaozet LK100W afectan la seguridad de dispositivos IoT
30 de agosto de 2026
◈
◢ MALWARE ◣
ATF confirma incidente cibernético tras reclamación de ataque por parte de grupo de ransomware.
30 de agosto de 2026
◈
◢ MALWARE ◣
En otras noticias: Alarma por RCE en Log4j, cierre de Minimus y sanciones a hackers iraníes.
30 de agosto de 2026
◈
◢ MALWARE ◣
Orden de Trump busca bloquear puertas traseras extranjeras en equipos de la red eléctrica de EE. UU.
28 de agosto de 2026
◢ MALWARE ◣
La Casa Blanca prohíbe equipos extranjeros para generación eléctrica por preocupaciones de puertas traseras cibernéticas.
28 de agosto de 2026
◈
◢ MALWARE ◣
La IA acelera el desarrollo de malware, pero no su tasa de éxito: análisis
27 de agosto de 2026
◈
◢ MALWARE ◣
ReliaQuest Confirma el Hackeo de ShinyHunters, pero Asegura que el Impacto Fue Limitado
25 de agosto de 2026
◢ MALWARE ◣
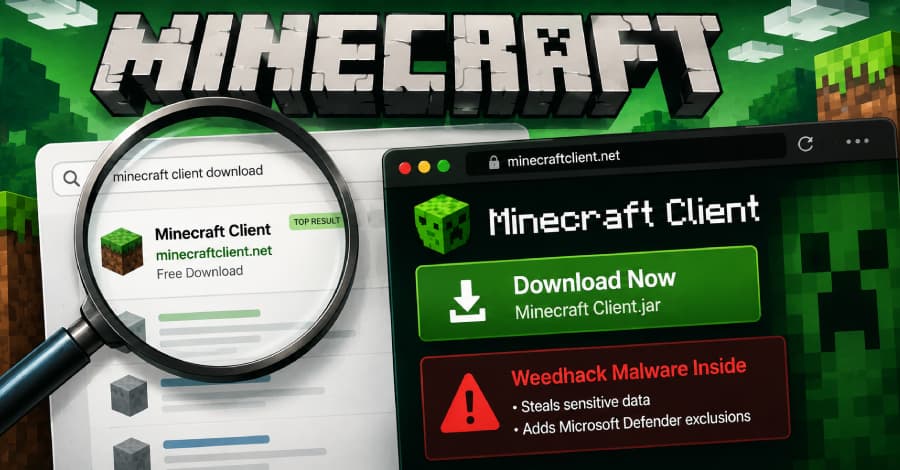
Malware Weedhack se propaga a través de falsos clientes de Minecraft y envenenamiento SEO.
25 de agosto de 2026
◢ MALWARE ◣
UAT-10147 utiliza IA para escalar ataques a servidores, despliega SPECTRE con bypass de EDR y rootkit en Linux.
24 de agosto de 2026
◈
◢ MALWARE ◣
Los troyanos bancarios Manic, Grandoreiro y ToxicPanda 2.0 en el punto de mira.
23 de agosto de 2026
◈
◢ MALWARE ◣
En otras noticias: Ataque Zombie Card, T-Mobile corta cable para detener a hackers, GitHub niega que IA causara error.
22 de agosto de 2026
◢ MALWARE ◣
Malware en Android Auto se propaga a través de actualizadores integrados para fraude publicitario y botnet proxy.
22 de agosto de 2026
◢ MALWARE ◣
Catorce paquetes npm trojanizados despliegan la puerta trasera RedC2 4.0 para Linux con C2 asistido por IA.
22 de agosto de 2026
◢ MALWARE ◣
Ataque a la cadena de suministro de Rust inserta malware en crates con 245 millones de descargas.
21 de agosto de 2026
◢ MALWARE ◣
Ransom Busters afirma haber hackeado servidores de ransomware y pide a las víctimas hasta $60,000.
19 de agosto de 2026
◢ MALWARE ◣
CISA identifica más de 200 víctimas del ransomware Medusa en el último año.
19 de agosto de 2026
◢ MALWARE ◣
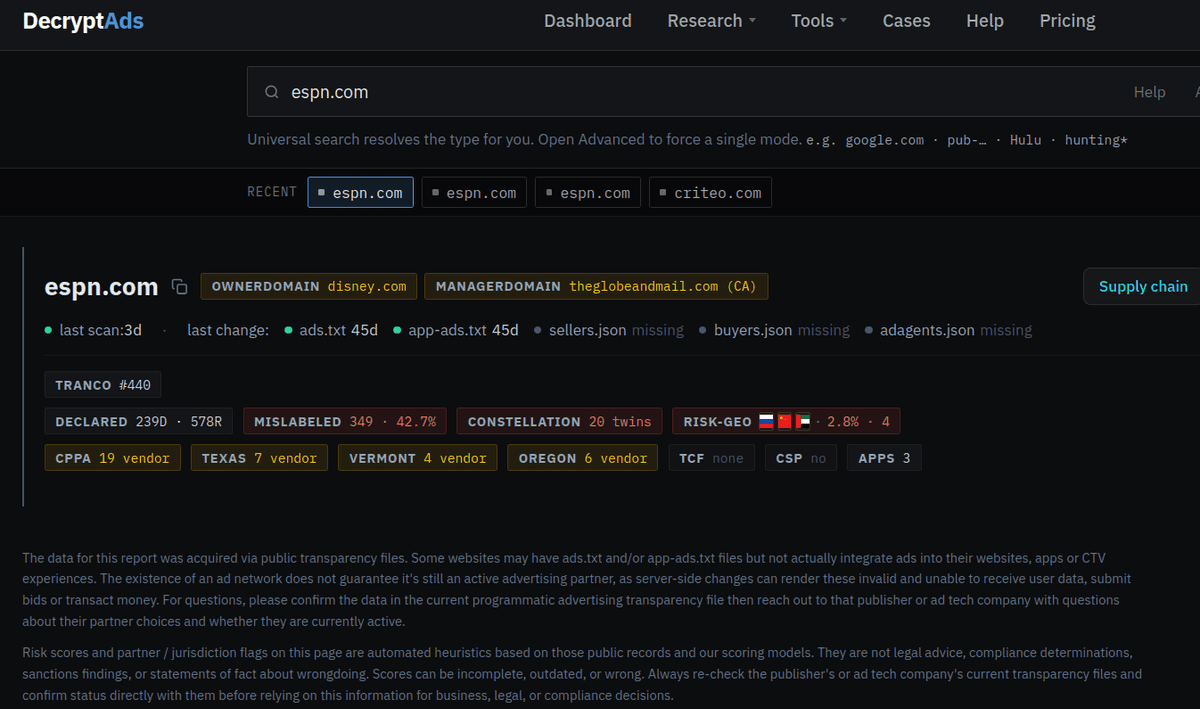
¿Quién te está rastreando? Utiliza este nuevo servicio para averiguarlo.
15 de agosto de 2026
◢ MALWARE ◣
Nueva variante de Mirai añade capacidades de sigilo al código de la botnet notoria.
14 de agosto de 2026
◢ MALWARE ◣
Grupo de ransomware secuestra la página de Facebook de un hospital en medio de las secuelas de un ciberataque en curso.
12 de agosto de 2026
◢ MALWARE ◣
La botnet Kimwolf v7 en Android hace que el tráfico DDoS por HTTP/2 parezca navegación legítima.
12 de agosto de 2026
◢ MALWARE ◣
Hackers vinculados a China despliegan nuevo ransomware StormEncryptor, probablemente a través de vulnerabilidad en N-central.
11 de agosto de 2026